NGINX2Root 취약점 정리 — 5개 CVE, 워커 권한 RCE → 호스트 root 탈취 (2026-11-18)
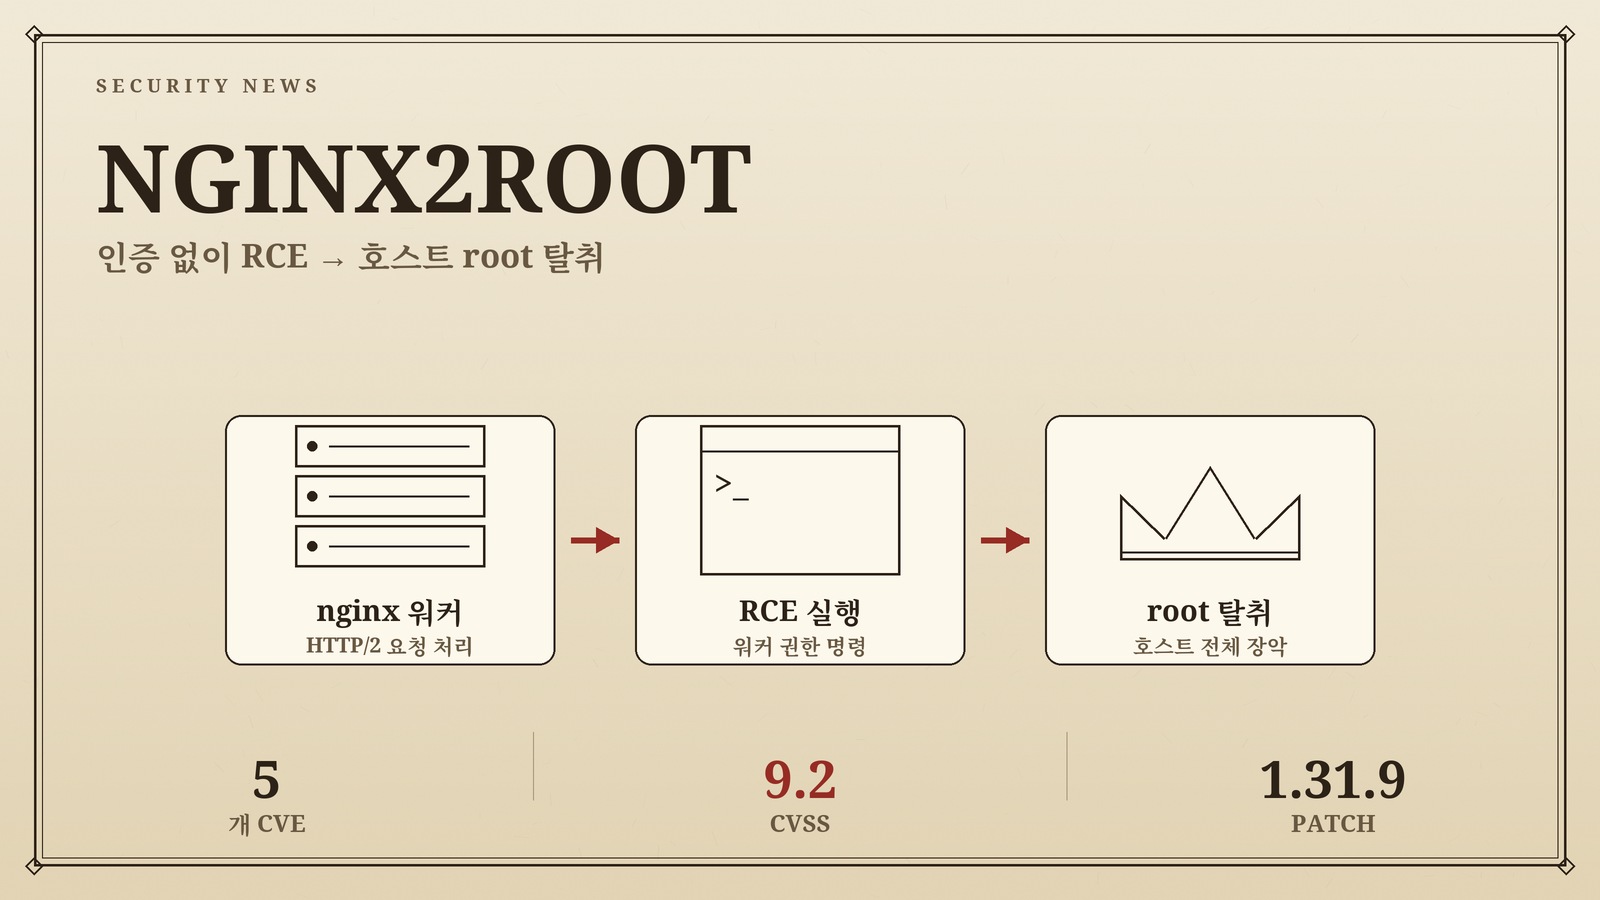
NGINX2Root는 2026년 11월 18일 F5(nginx 소속)가 공개한 정보로, nginx에 존재하던 5개 취약점을 묶어놓은 이름입니다. 체인은 nginx 워커 권한의 원격 코드 실행에서 리눅스 커널의 SCTP 취약점을 통해 호스트 root까지 확장됩니다. 모든 것을 하나의 RCE 이슈로 통합해서 안내하겠습니다.
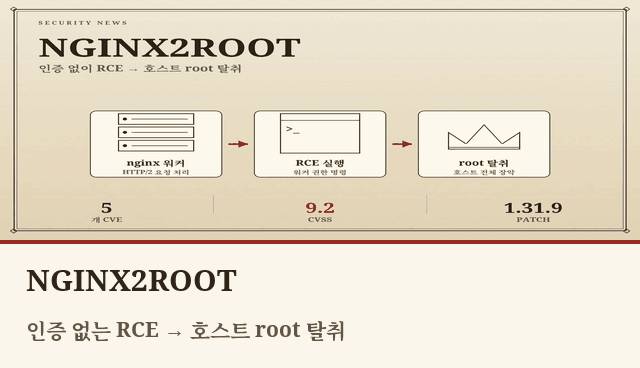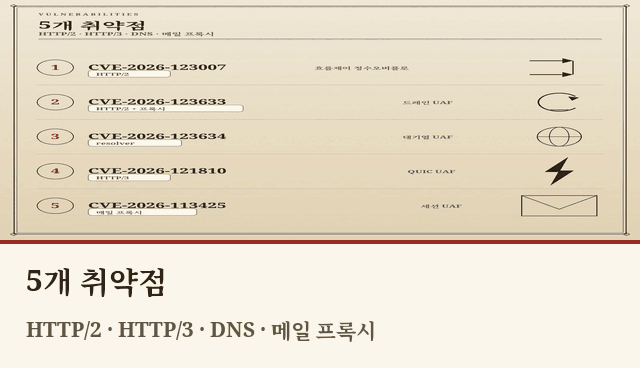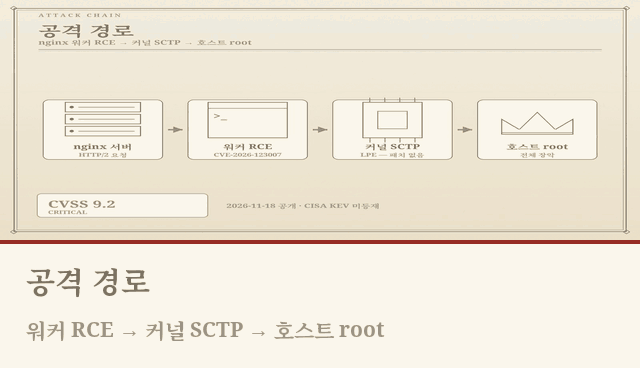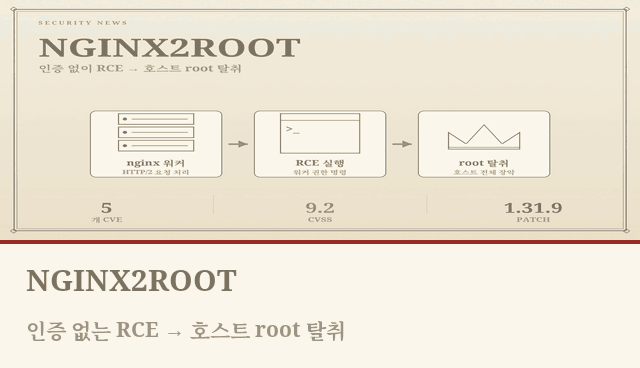
5개 취약점 한눈에 보기
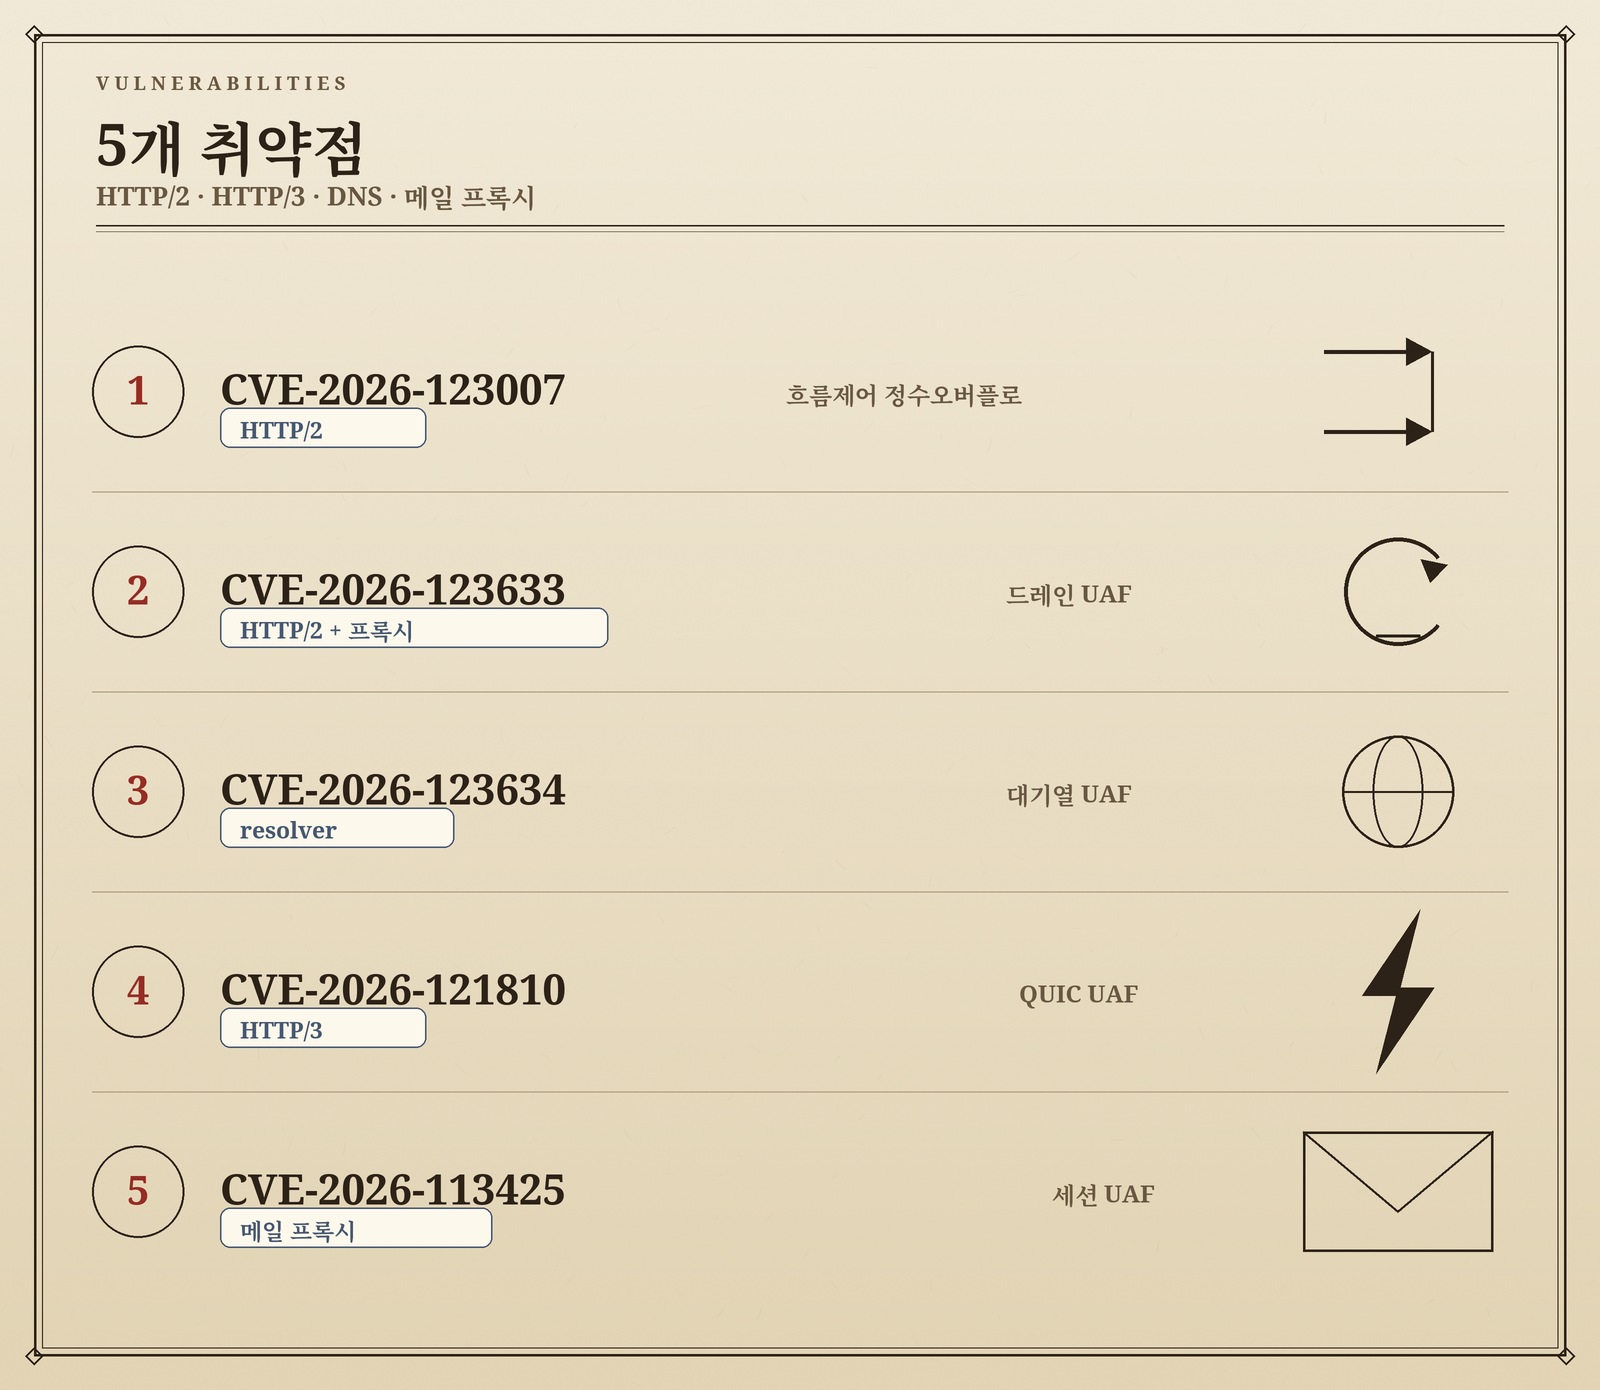
세부적으로는 다음과 같습니다.
CVE-2026-123007: HTTP/2 흐름제어 정수오버플로. nginx가 HTTP/2를 처리할 때 요청의 전송량 허용을 기록한 정수가 잘못 순환되면서, 이후 실제 사용되지 않아야 할 메모리를 읽어낼 수 있게 됩니다. 워커 권한 상태에서 원격 코드 실행이 가능합니다.
CVE-2026-123633(Drainbreak): HTTP/2 연결 드레인 중 발생하는 use-after-free. 요청을 프록시에 넘기는 도중 업스트림 연결이 순간 닫히면서 요청 메모리가 해제되고, 연결이 정리된 후에도 이미 해제된 주소를 접근하면서 실행 흐름이 조작 가능합니다. HTTP/2가 활성화된 모든 프록시 구성에 적용됩니다.
CVE-2026-123634: 리졸버 정수화/유휴처리 use-after-free. DNS를 응답하며 대기하던 요청 메모리가 서비스 중단을 유발하거나, 이후 할당된 데이터를 통해 실행 포인터를 조작할 수 있습니다. resolver + 변수 기반 proxy_pass + mirror 조합에 적용됩니다.
CVE-2026-121810: HTTP/3(QUIC) 스트림 생성 중 경로 use-after-free. 새 스트림 생성 중 QUIC 연결이 닫히면서 요청이 해제되고, 연결이 큐에 남은 뒤 실패한 업스트림 연결 이벤트가 해제된 메모리를 참조하게 됩니다. HTTP/3를 지원하는 프록시에 적용됩니다.
CVE-2026-113425: 메일 프록시 auth_http 세션 use-after-free. 로그인 진행 중 클라이언트 연결이 닫히면서 세션 객체가 해제되지만, 인증 서버와의 연결은 유지됩니다. 이후 응답 이벤트가 도착하면 해제된 세션을 접근하여 명령 포인터를 조작할 수 있습니다. 메일 프록시 구성에 적용됩니다.
최대 난이도인 CVE-2026-123007의 CVSS는 8.1/9.2로 제시되고, 웹서버 업체는 즉시 패치를 권고합니다.
문제점과 영향
영향 서버: nginx가 직접 서비스하거나 프록시하는 위치, k8s Ingress, gRPC 서버, 메일 리스너 등이 해당 조건에 속합니다.
영향은 nginx 워커 프로세스에만 제한됩니다. 해당 프로세스는 요청을 처리하고 TLS를 복호화합니다. 안정적으로 범용적으로 영향을 미치는 경우는 HTTP/2 조건이 가장 큽니다.
동작되는 조건에 따라서 서비스 오류, 메모리 붕괴, 취약점 취약 상태 탈취, 프록시 설정에 따른 원격 코드 실행까지 포함됩니다.
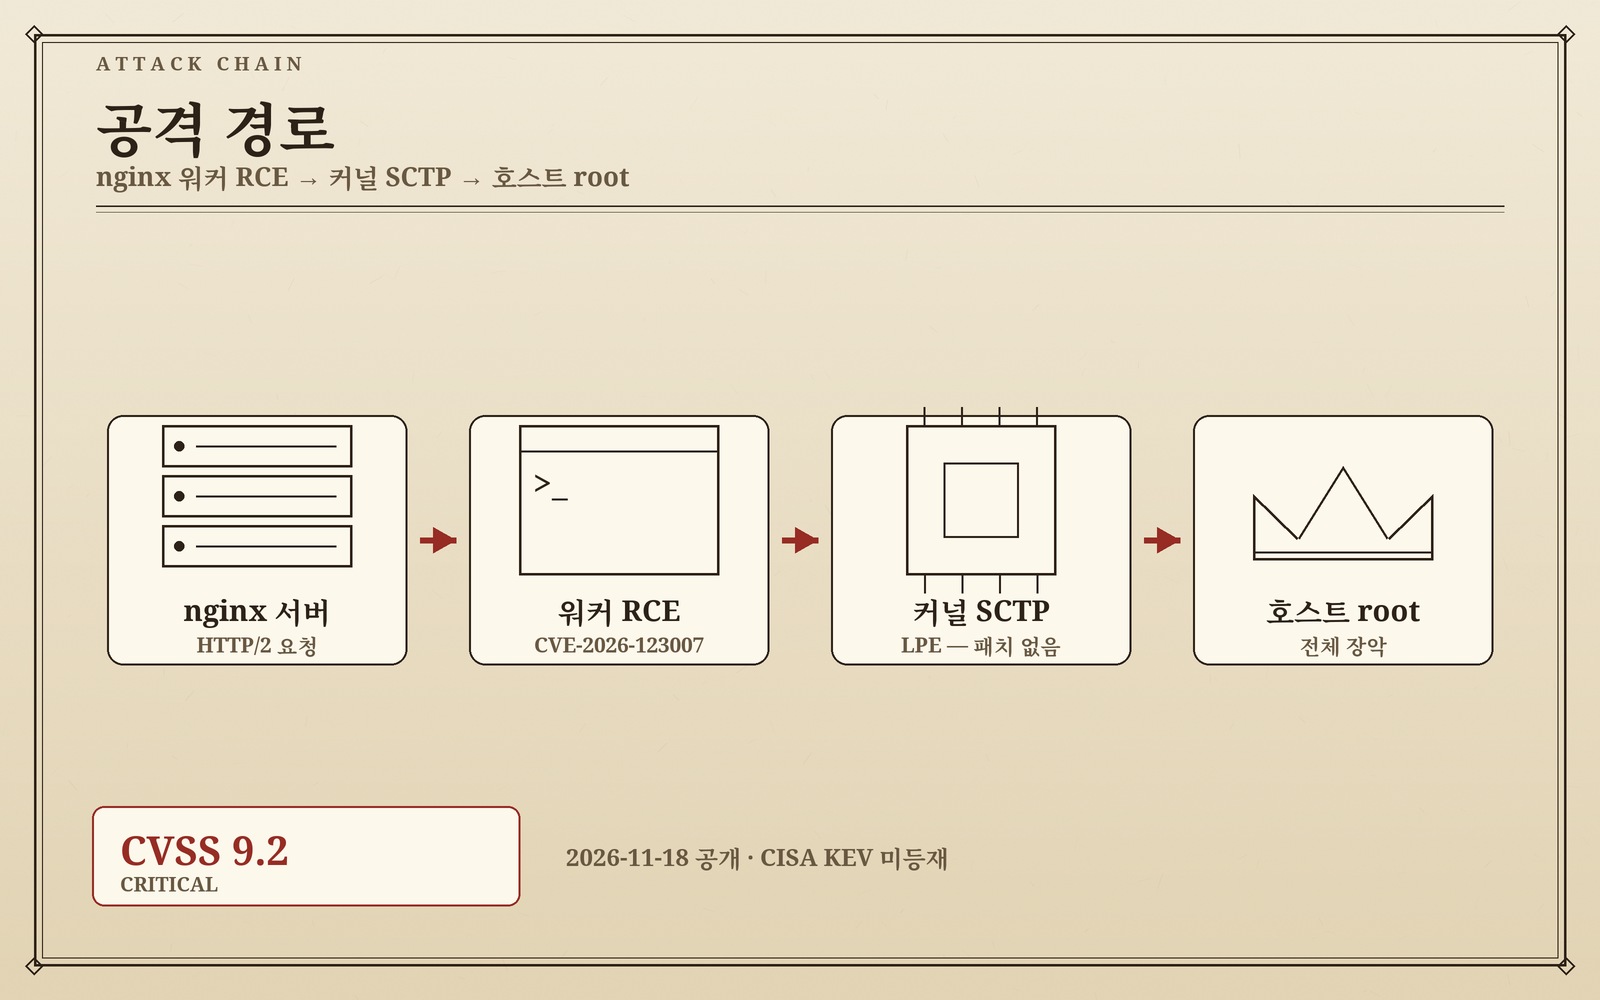
영향 전파 경로: nginx → nginx 워커 취약점 → 리눅스 커널 SCTP 취약점 → 호스트 root. 컨테이너 안에서 실행 중인 nginx라도 호스트 커널을 통해 호스트를 확실히 탈취 가능한 평가에 많습니다. 다른 조직의 파일 시스템, 외부 컨텍스트는 환경에 따라 다르지만, 기본적으로 호스트 위험도를 가정해야 합니다.
시점은 2026년 11월 18일(어제) 공개되었습니다. 역사적으로는 기준부터 10년 넘게 유지되고 있는 취약성 패턴을 보았습니다. CISA KEV 카탈로그에는 아직 등재되지 않았습니다.
즉시 조치
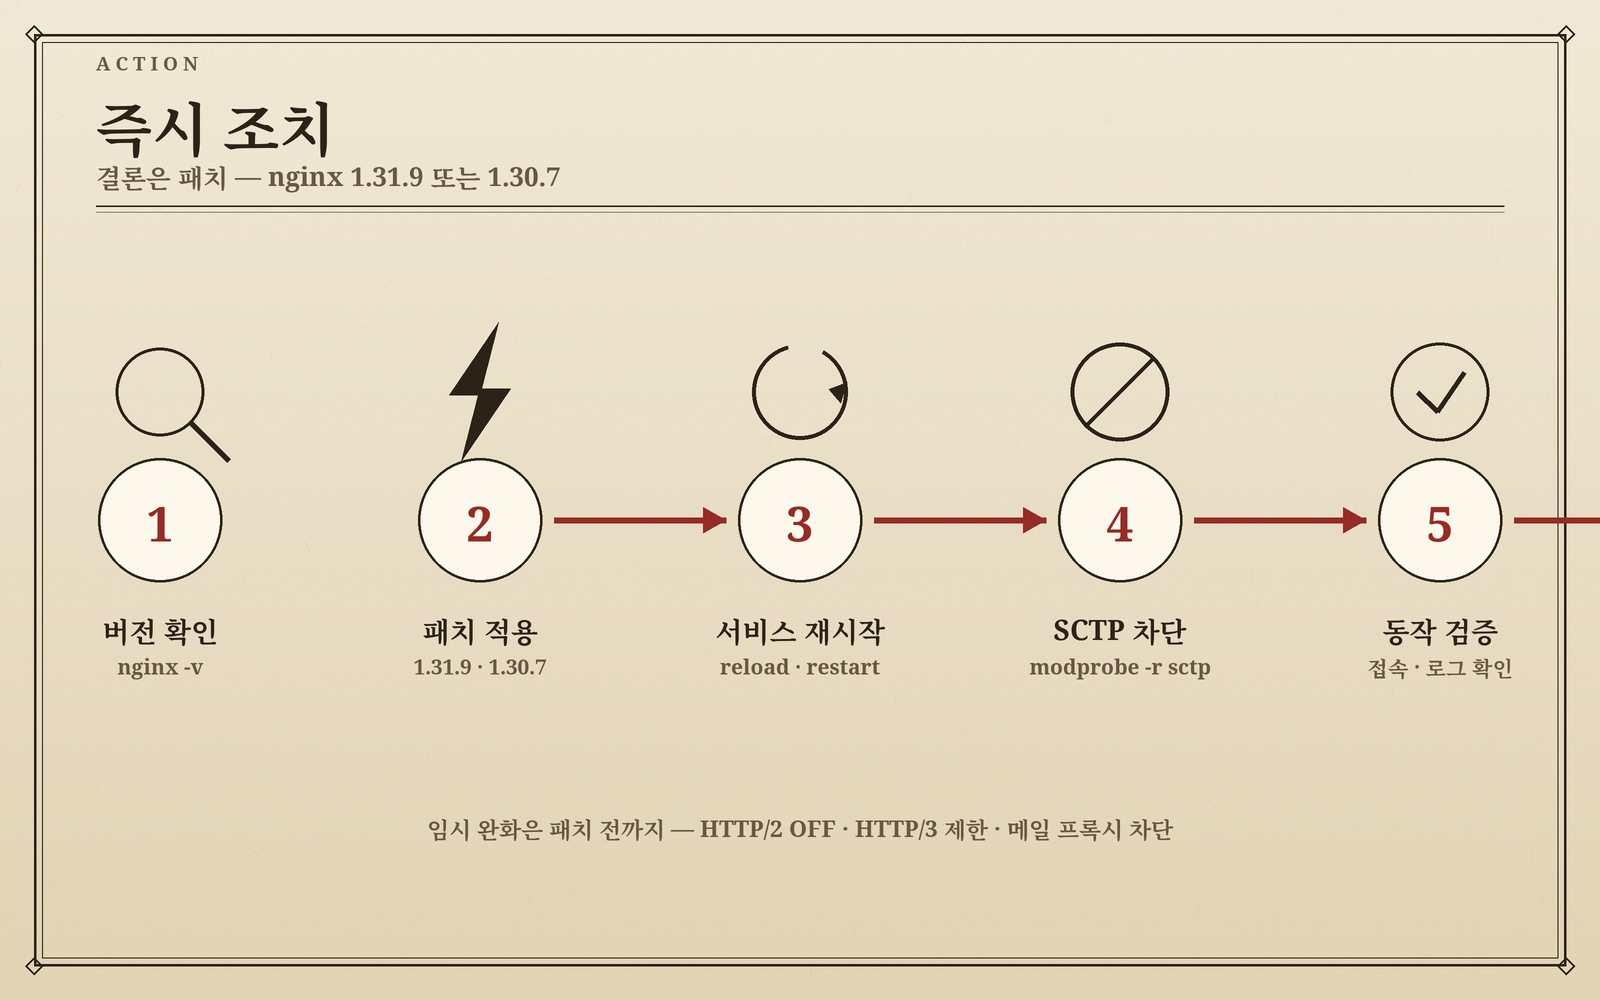
1단계: 영향 점검
nginx 설치가 돼 있고 1.31.9/1.30.7 이하인지 확인합니다. nginx에 `nginx -v`를 실행해 버전을 확인합니다. 최신 버전이라면 설치판 배포별 보안 업데이트를 확인합니다. 이후 `nginx -T`를 실행해 HTTP/2, HTTP/3, DNS/SSI, mail 프록시 조건을 찾아봅니다. main/마스터를 사용 중이라면 최신 빌드를 사용해야 합니다.
2단계: 패치
nginx 1.31.9(mainline) 또는 1.30.7(stable)로 업그레이드합니다. 커스텀 빌드 사용 중이라면 F5 공식 advisory를 확인한 후 패치 버전으로 교체합니다. NGINX Plus 사용자는 37.3.0.1 또는 37.0.8.1로 업데이트합니다.
3단계: 패치 후 서비스 재시작 또는 워커 재시작
패치 후 `nginx -t`를 실행해 설정을 검증한 후 `nginx -s reload` 또는 `systemctl reload nginx`를 수행합니다. 위험 범위가 인터넷 노출이라면 장애 없이 운영 중인 확률이 가장 낮은 시간대를 찾아 서비스 재시작 후 전체 트래픽을 검증합니다. 기존 클라이언트 연결을 최대한 종료한 뒤 기능을 검증합니다.
4단계: 운영 확인
`ss -lptn`으로 엔티포를 지원하는 포트와 실시간 인터페이스를 확인합니다. HTTP/2 활성화 중이라면 패치 후 재접속으로 페이지를 요청해 페이지 이동 및 서비스를 검증합니다. 실패한 페이지는 502/504 서비스를 찾아 수정합니다.
임시 완화책
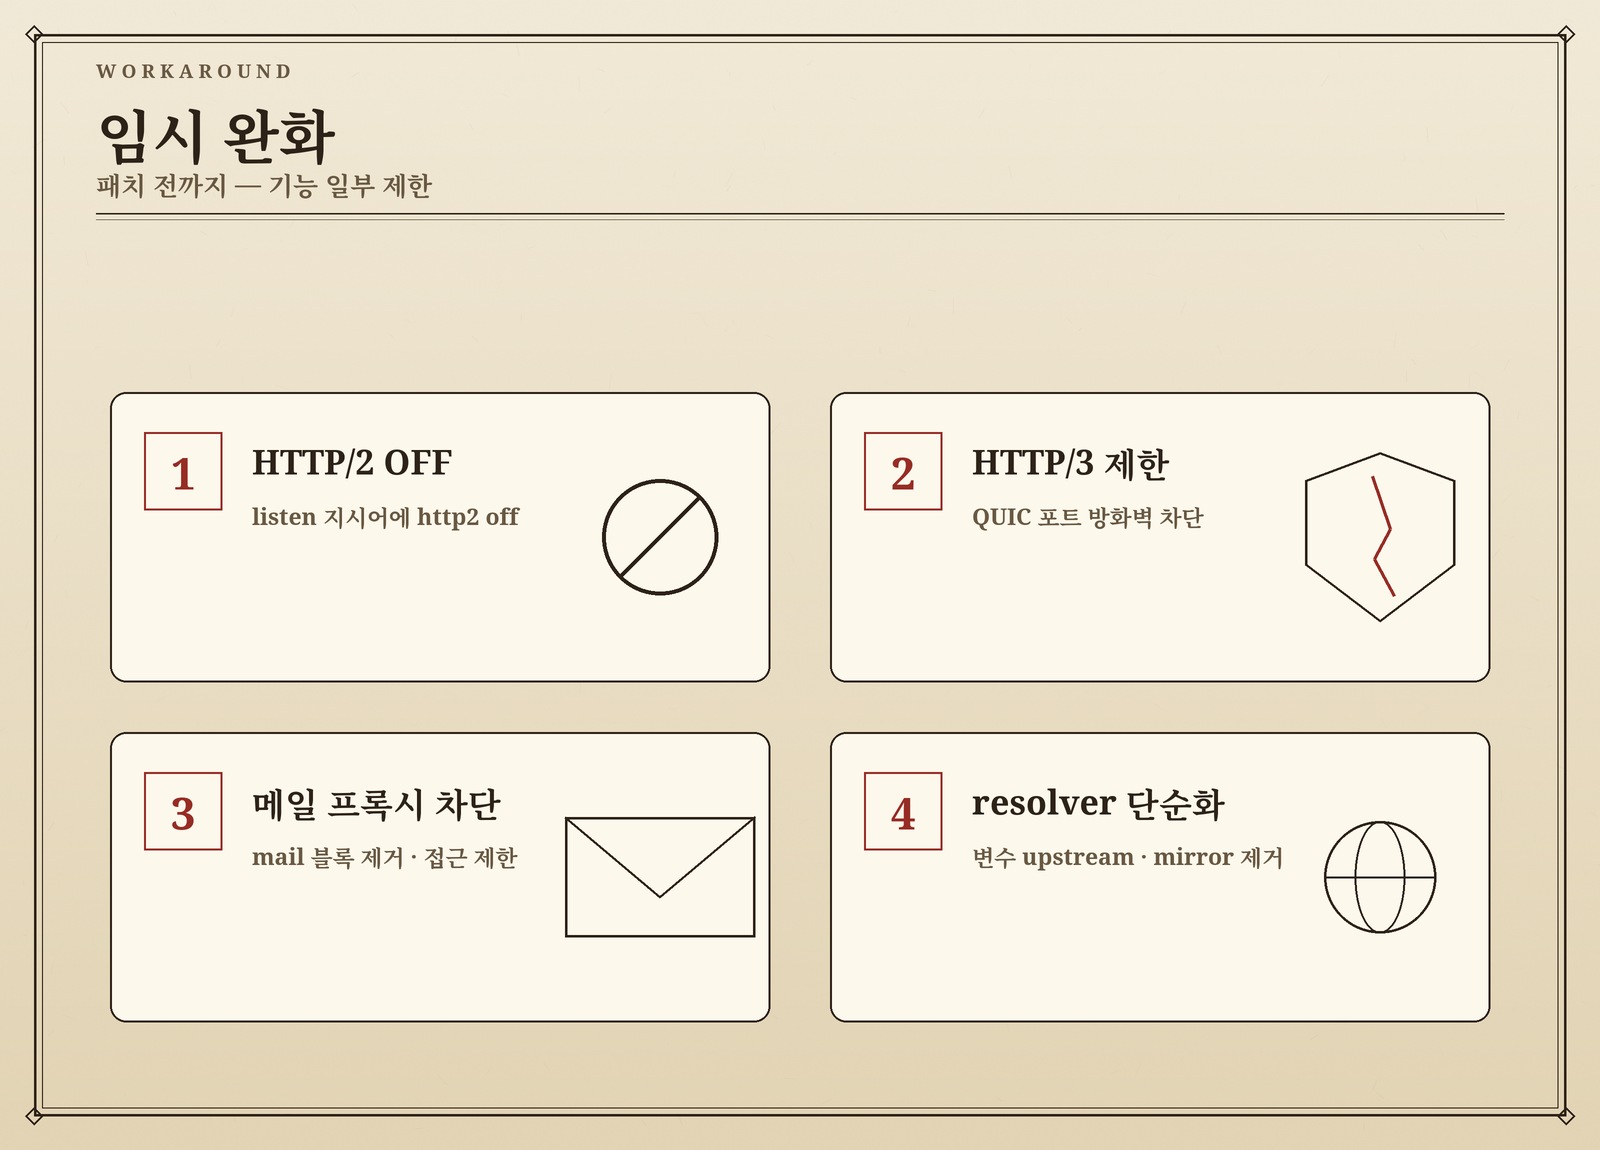
패치를 적용하기 어려운 조건이라면 아래 조치를 합니다. HTTP/2를 끄는 것은 CVE-2026-123007과 CVE-2026-123633만 차단합니다.
1단계: HTTP/2 비활성화
모든 `listen`에 `http2 off;`를 추가합니다. HTTP/2 관련 헤더 세트와 `h2` ALPN 설정을 제거합니다. `nginx -t`로 검증 후 reload를 수행합니다. 접속을 시도해 기존 HTTP/1.1 환경에서 동작하는지 확인합니다.
2단계: HTTP/3 비활성화 또는 접속 제한
사용 안 한다면 `listen`에서 quic 플래그를 제거하고, 해당 포트를 방화벽에서 차단합니다. 사용 중이라면 신뢰할 수 있는 클라이언트만 접근할 수 있도록 방화벽을 제한합니다. 만약 헤더에 남아 있다면 `Alt-Svc` 엔트리를 제거합니다.
3단계: 메일 프록시 차단
`mail` 블록을 파일에서 제거합니다. 이미 외부 노출된 엔디포를 방화벽에서 기본 아웃바운드를 허용한 경우, 메일 포트를 외부에 노출하지 않게 금지합니다. 기능을 유지해야 한다면 신뢰할 수 있는 위치에만 접근할 수 있도록 제한합니다.
4단계: 리졸버 + mirror 구성 변경
resolver + 변수 기반 upstream + mirror 조합을 제거합니다. 고정된 upstream 그룹으로 전환하고, mirror 구성은 제거합니다. 가능하면 SSI나 프록시 내부의 다른 복잡한 서브리퀘스트를 피합니다. 기능 유지를 위한 최소 구성으로 운영합니다.
5단계: 권한 최소화와 컨테이너 제한
nginx 워커를 root가 아닌 전용 계정으로 실행합니다. 컨테이너에서 실행한다면 컨테이너 내외에 적용되는 제한을 중첩해서 적용합니다. 커널 취약점은 패치가 아직 없기 때문에, SCTP가 사용되지 않는 환경에서는 커널 로드를 차단합니다.
이제 중요한 질문 마지막으로: 무슨 순서로 보안 문제를 해결할까요? 다음 단계를 권장합니다. 이번 논문에서는 즉시 조치를 우선합니다. 1. 패치 확인 2. HTTP/2 차단 3. 임시 완화 4. 다른 조건 점검 5. 모니터링 강화 결국 최종 접근은 패치입니다. 임시 완화는 임시입니다.
정리
NGINX2ROOT는 nginx 워커에서 인증 없이 코드 실행이 가능한 5개 취약점을 묶어놓은 공격 경로 시리즈입니다. 리조버 UAF, DNS/SSI UAF, HTTP/2 흐름 UAF, HTTP/3 QUIC UAF, 메일 프록시 세션 UAF를 모두 하나의 이름으로 통합했습니다. 외부 조건이 필요 없는 HTTP/2 조건이 가장 쉽게 활용 가능합니다. 패치는 nginx 1.31.9 또는 1.30.7로 완전 조치합니다. 임시는 HTTP/2 off·HTTP/3 접근 제한·메일 프록시 차단·SCTP 비활성화 등이 있습니다. 다만 커널 패치는 존재하지 않아, 보안 예산과 관계없이 nginx 패치와 병행해야 합니다. 지금 당장 서버를 확인해 보세요. 버전과 설정을 조회해 패치 우선순위를 정하세요. 끝으로 "장치는 기술이 아니라 통제가 기술입니다."라는 말을 들려드립니다. 안전하신 모든 분께 보안 대응을 일찍 계획하세요.